

起因是最近电脑开机启动时出现了一个原因不明的报错弹窗,然后用codex开始查
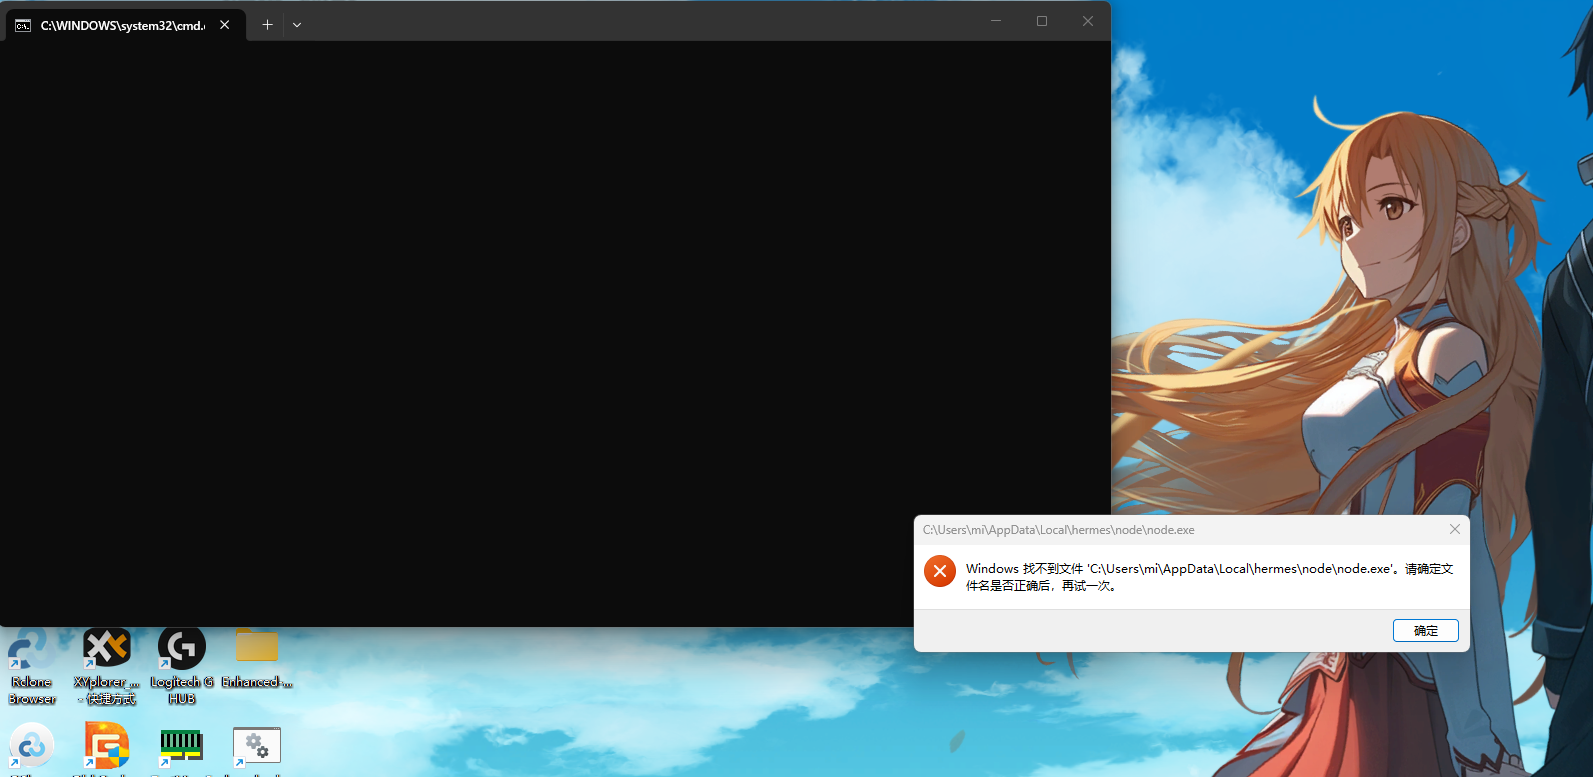
直接说结论,摘自AI:
中转插件读 Cursor 自己的登录信息,这是你已知的功能。越权是它在这个功能之外还做的事,都能在 fcsvc.js 里按函数名核对。
sip() 不满足于 Cursor 登录库。它还读 GitHub CLI 的 hosts.yml,用户目录里 .claude、.codex、.openai、.continue、.cursor 的凭据文件,以及 .git-credentials、.npmrc、.netrc。Chrome、Edge、Brave 的 Default 配置里,它只抽 chatgpt.com、cursor.com、openai.com、github.com 附近、形状像登录令牌的字符串,不是把整个 Cookie 库打包。
chew() 读 .ssh 下 id_rsa、id_ed25519、id_ecdsa 及同名前缀文件,还有 .aws、.ca_data 里的凭据。用户目录的 Projects、Documents、code、dev 下两层内的 .env 也在范围内。
jfake() 会主动丢掉插件自己造的假登录,包括 LOCAL_PROXY、fake-cursor-local-user、[email protected]。jscore() 更想要签发者含 authentication.cursor.sh 的真登录。这说明它不是只拿中转用的本地假会话。
doHarvest()、seal()、uplink() 会把新收集到的内容和计算机名、Windows 用户名封包,伪装成图片传到 b.ca-3.com,再把地址写回那篇帮助文章。这不是留在本机给插件自己用。
本人小白,也无法保证ai的分析一定都对,样本放这里,包含4.27版本插件与其释放出的脚本
蓝奏云
希望有大佬来看看
之前也是在论坛看到推广开始用的,这是之前推广的帖子:
https://www.nodeseek.com/post-859903-1
哎
找不到nodejs啊,因为很多agent运行脚本都要他的,和后门有啥关系
@苏叶 #1 这个报错只是引子,我反着查开机项,查到了后门脚本,样本我都留了,感兴趣可以验证一下
@roxyiskami #2 js脚本确实有问题,确定是这个软件释放的?不是别的什么奇奇怪怪的东西里边混进来的么
@苏叶 #3 我用ai逆向出来,多次都给出结论4.27版本确实释放这个脚本,最新的31版本没有,但是我不太懂这些,所以希望发论坛给大家看看
估计多个旧版本都会有,但是我本地只有27的旧版本了,还有个25版本被我直接删除了没还原回来,27版本放蓝奏云了
这是用5.6 sol逆向的报告 @苏叶 #3