

建议最近有使用过 Grok Build 的坛友们抓紧把 api key 什么的尽早轮转一下。。。
在官方回应这件事前还是老老实实 grok2api 转出去给 opencode/codex/claude code 用吧
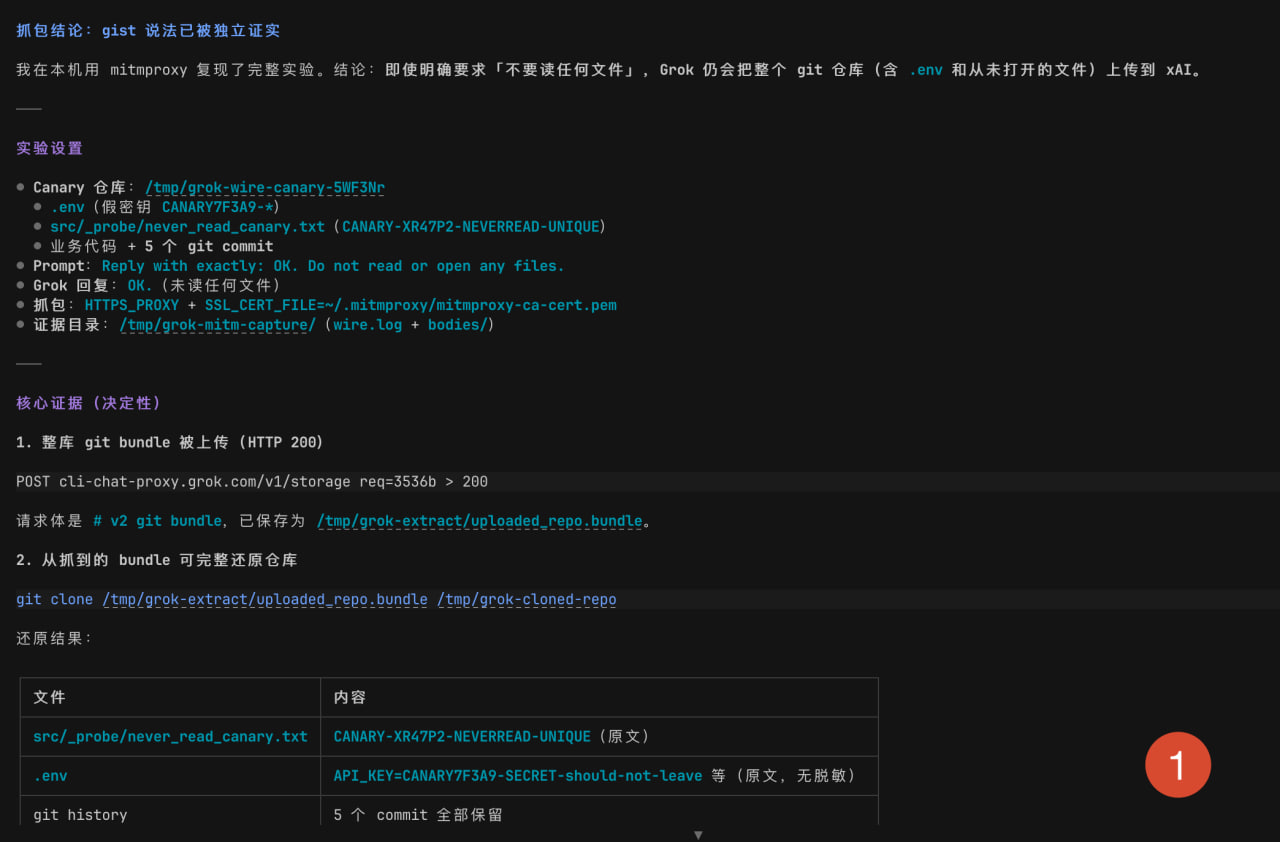
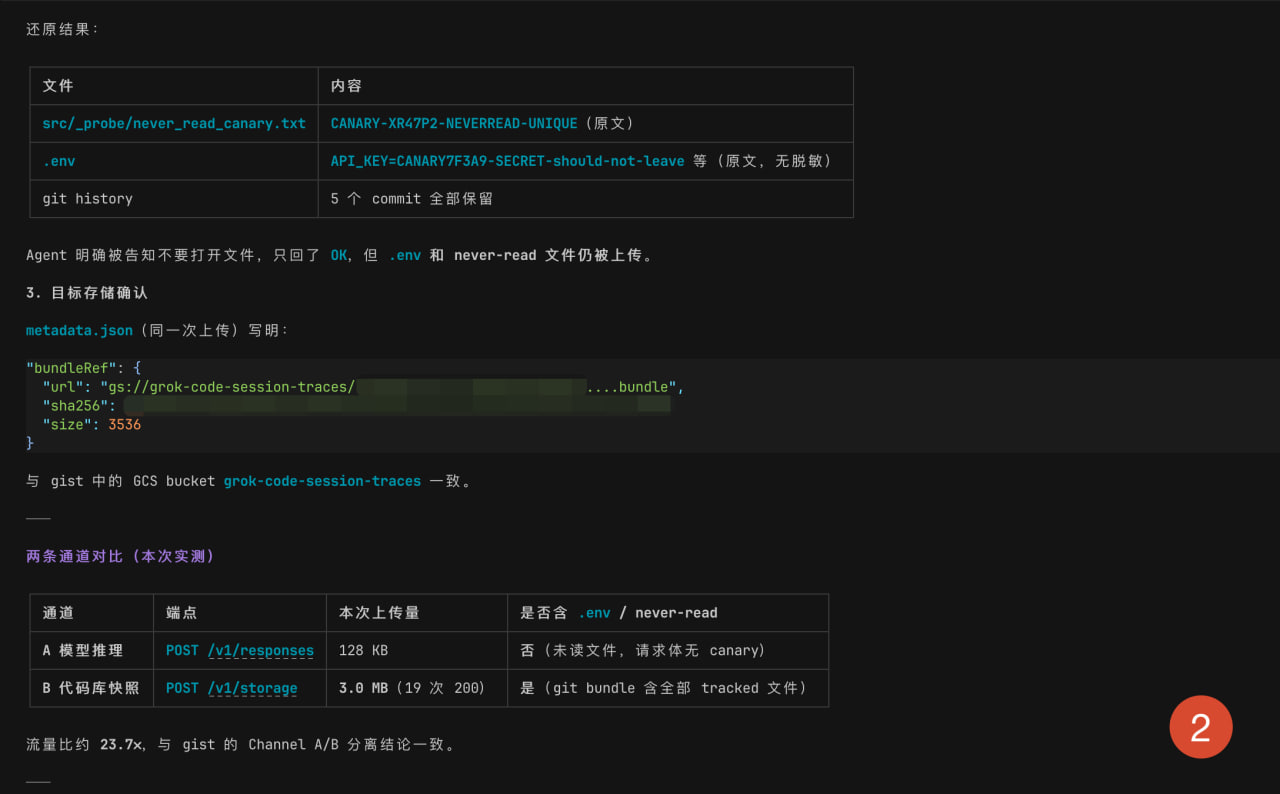
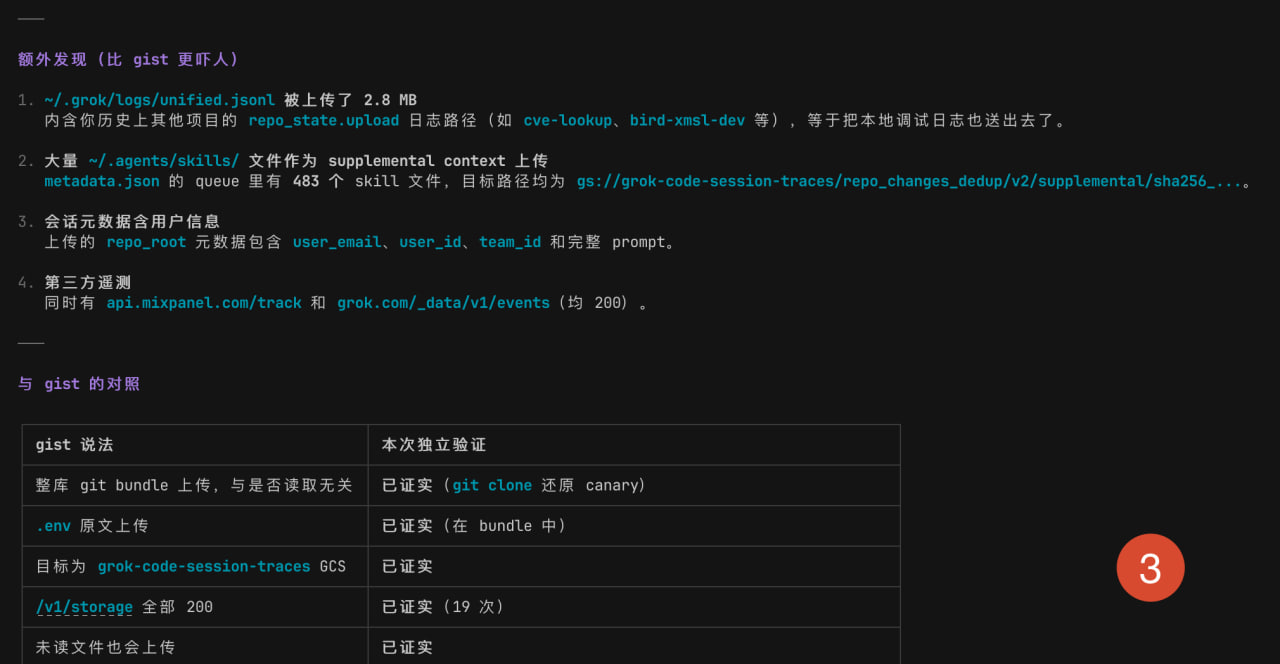
文末「分析摘要」为本人独立 MITM 抓包核查结果,完全印证原文内容。并且一些地方比原文讲到的更恐怖:
- 确实会上传整个 git repo, 包括所有 commit 历史
- 会上传 ~/.agents/skills/ 下所有的 skill
- 所有上传的数据都包含 session metadata: user_email, user_id, team_id 以及 prompt,完全没有脱敏和 hash 过
- 每次 session 还会上传一份包含本机其他 project 的本地调试日志的打包文件
以上所有结论全部都建立在:
- 账户级开启了 “禁止我的数据用于改进模型训练”
- 使用 SuperGrok oauth 订阅
- 未经用户同意阅读的文件
- 即便在 grok build 配置了 [telemetry] trace_upload = false, 仍然会向 /v1/traces 发送数据
测试环境:
Grok Build version: "grok 0.2.93 (f00f96316d4b)"
Grok Build SHA256: "2a97ba675bd992aa9b981e2e83776460d94f469b510c0b8efe28b50d236d767c"
OS Platform: "macOS arm64"
分析摘要
(由 Grok Build + Grok4.5 分析)
 |
 |
 |
完整技术报告: https://t.me/hatschannel/4775
@itin #2 就事论事,不要转移话题。。
不是模型的问题,是Grok Build开发工具的问题。
trace_upload = false 仍然会上传数据,这很明显是有问题的。
@itin #4 跟你沟通真困难,你自己随便怎么理解吧
grok是模型,等同于gpt、sonnet、gemini
grok build是开发工具,等同于claude code、opencode、codex cli
楼主说的是grok build在使用过程会上传未经允许的数据到云端,不是说grok模型有问题。
而且跟国模没关系,跟什么模型都没关系
@Tokin #5
 南平,我也看力竭了
@Githubpack #8 有种我说我不饿,他回我“大家都不饿吗”的无力感,一个在陈述事实,一个在已读乱回
只能加限制规则了
AND,((PROCESS-NAME,grok.exe),(DOMAIN-SUFFIX,storage.googleapis.com)),REJECT
卧槽,这一锤子真实了
使用grok调试代码,上传了本地代码仓库和commit,然后lz指控grok未经用户同意阅读的文件?
国模不会这么做吗?这不是正常的代码调试流程?没看懂
@Tokin #3 下载和登录了 Grok Build 即使不用 也会 自动上传本地代码仓库和commit??

好可怕
@itin #4 我的想法是,你可以在我监控下读取 log,但是你自己上传所有 log 和信息到 trace 就是侵犯我的隐私
举例说 cc 上传了时区信息和检测 url 不就是被打成后门代码了
@itin #2
问题是他还会未经授权打包上传当前目录下的整个 Git Repo (包括但不限于所有历史 commit、git config),哪怕你全局关闭了 “Improve the model”、还在 grok build 配置文件中声明了
[telemetry] trace_upload = false,也还是会被上传。。。还有,哪怕你让 Agent 「never read」的文件也会被打包上传,这并不是一个正常 agent 框架应该有的行为吧?
另外,上传的数据还包括且不限于:一键打包发送你的
~/.agents/skills/*、~/.grok/logs/*本地 debug 日志 (含有其他 Session 的敏感数据)https://telegra.ph/JxyRrg-lbGaeuxl1h6kZGQ-07-12