

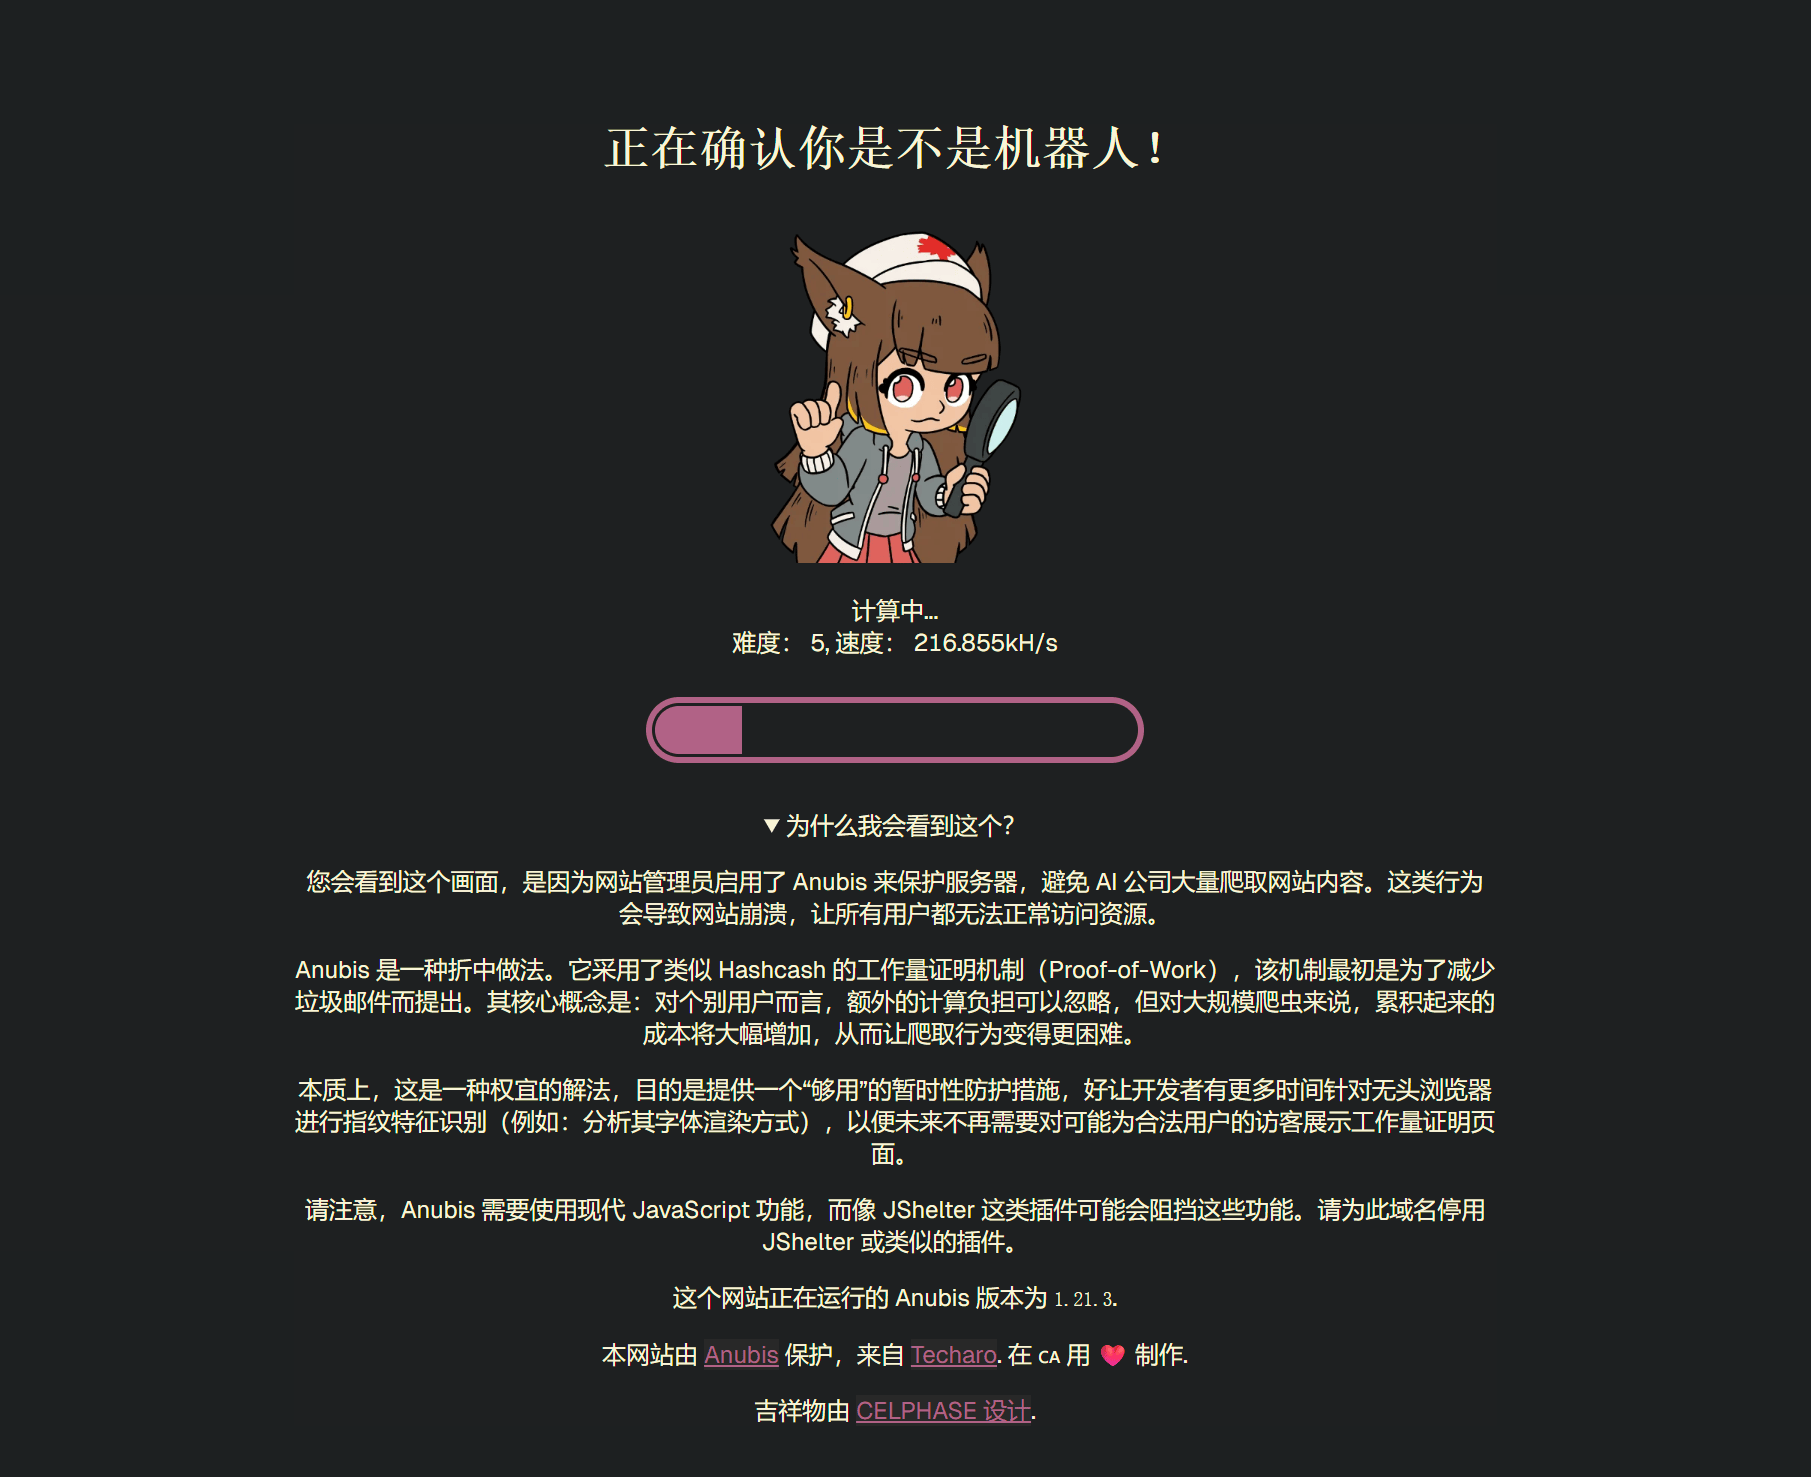
今天摸鱼在hacker news上看到的。
他的工作模式类似于Cloudflare的Javascript挑战,拦截请求之后,用户需要通过挑战之后才能继续访问。
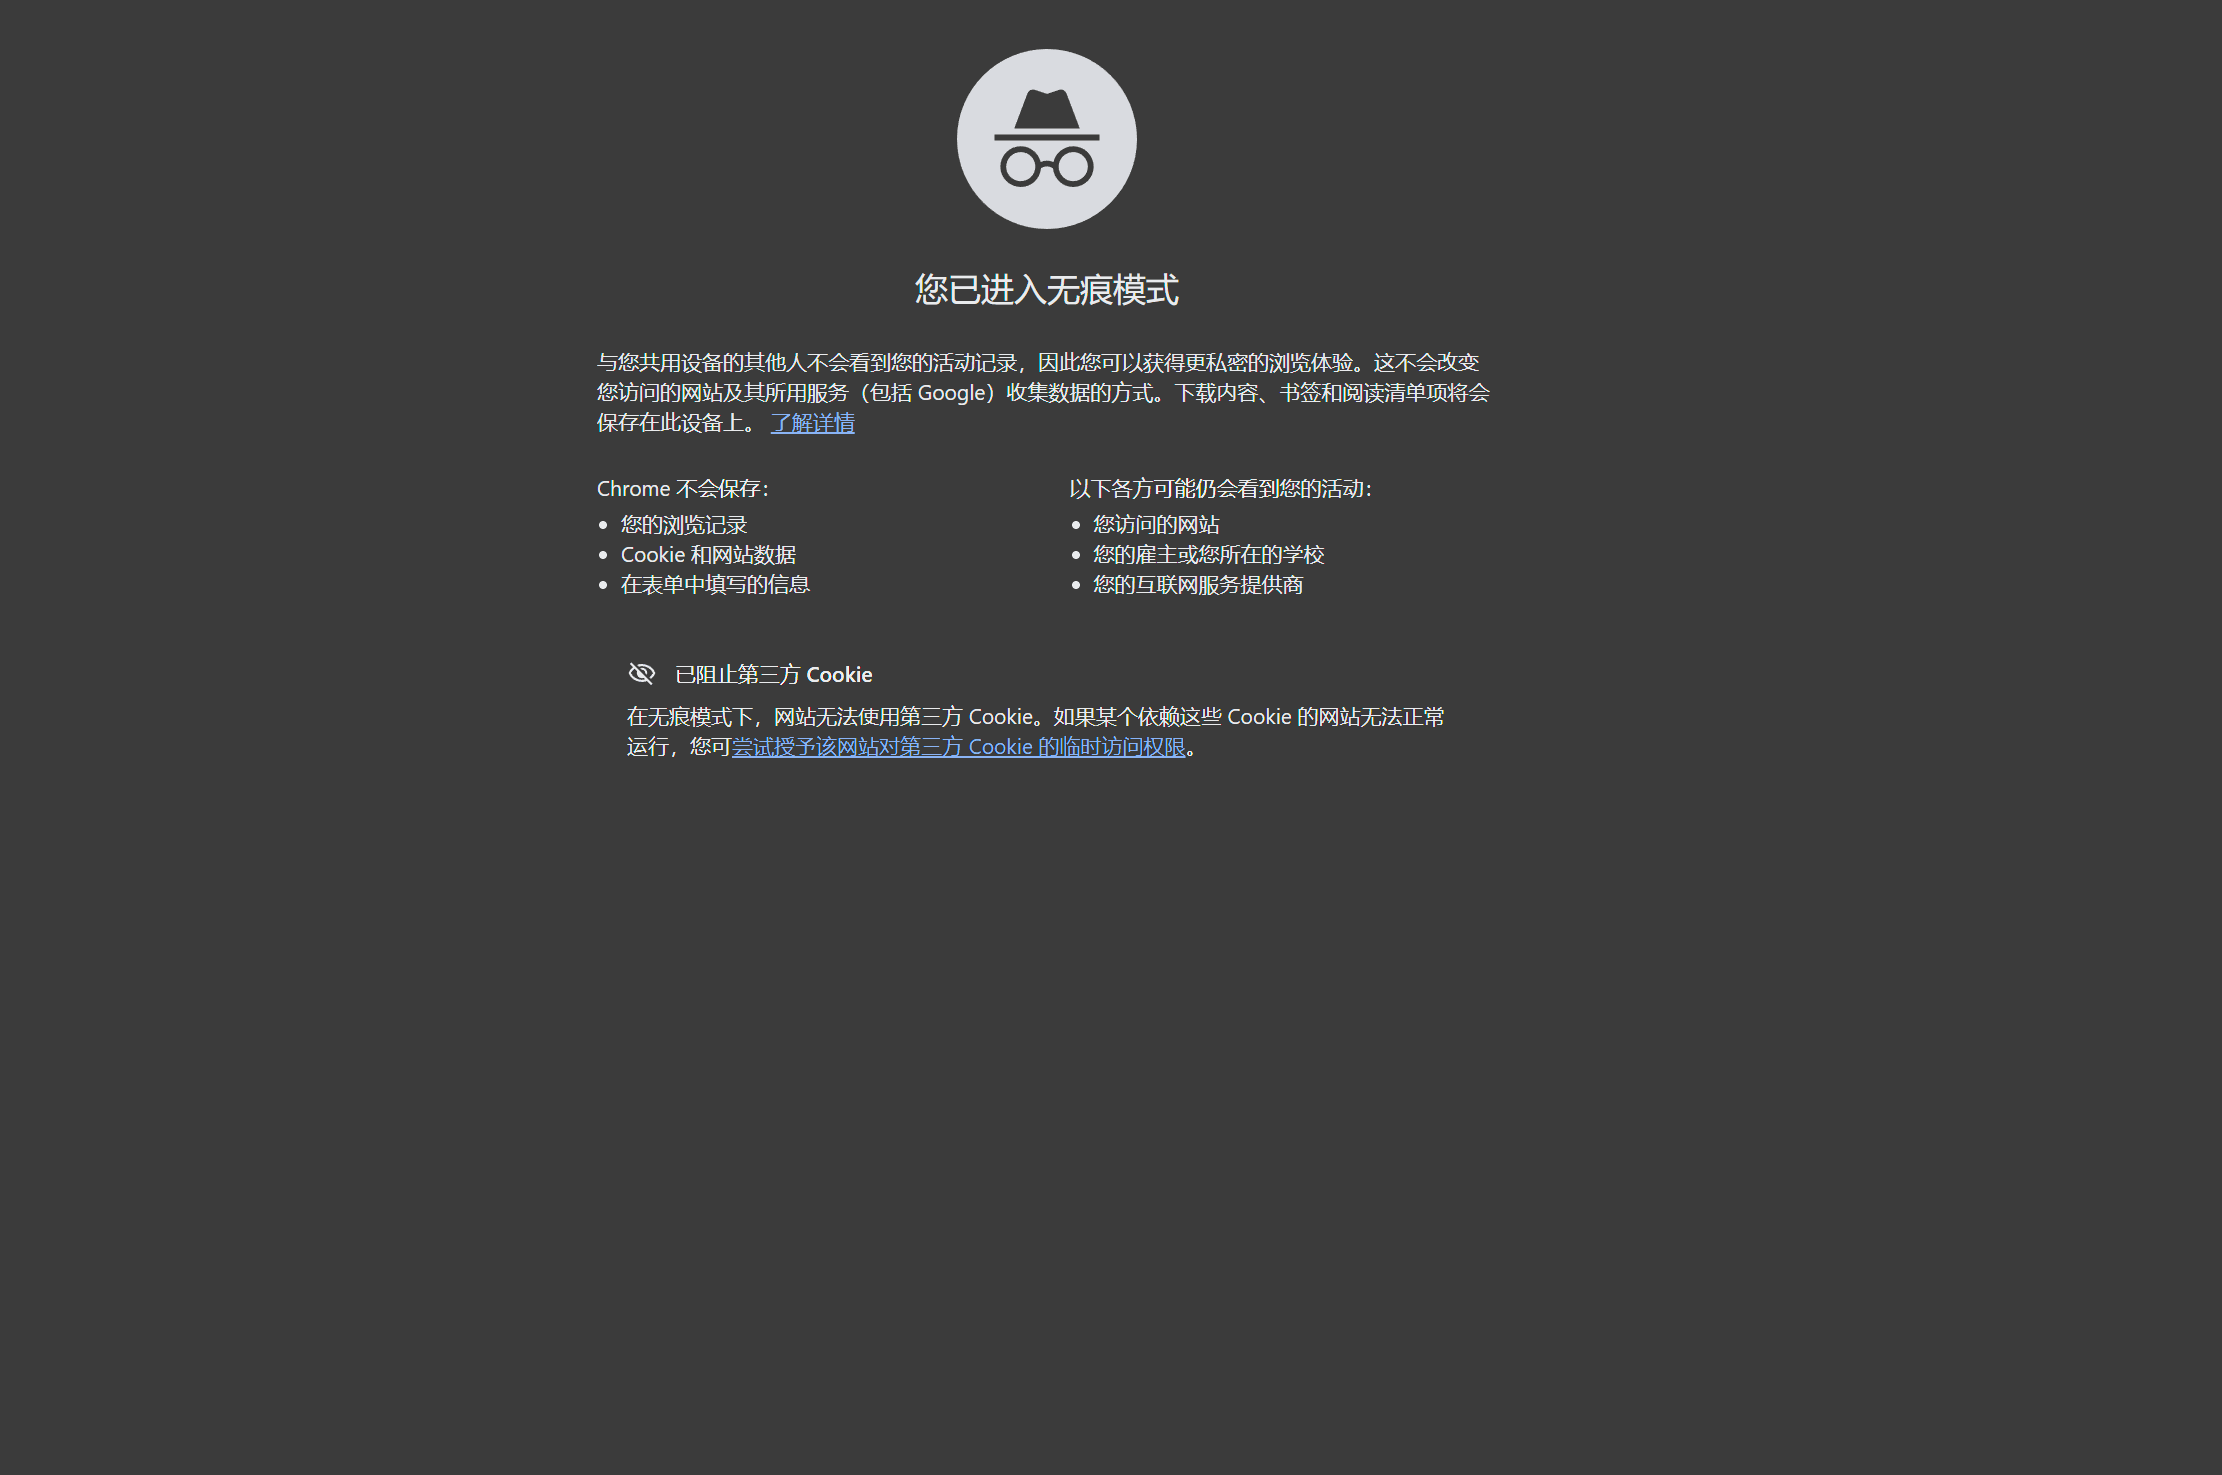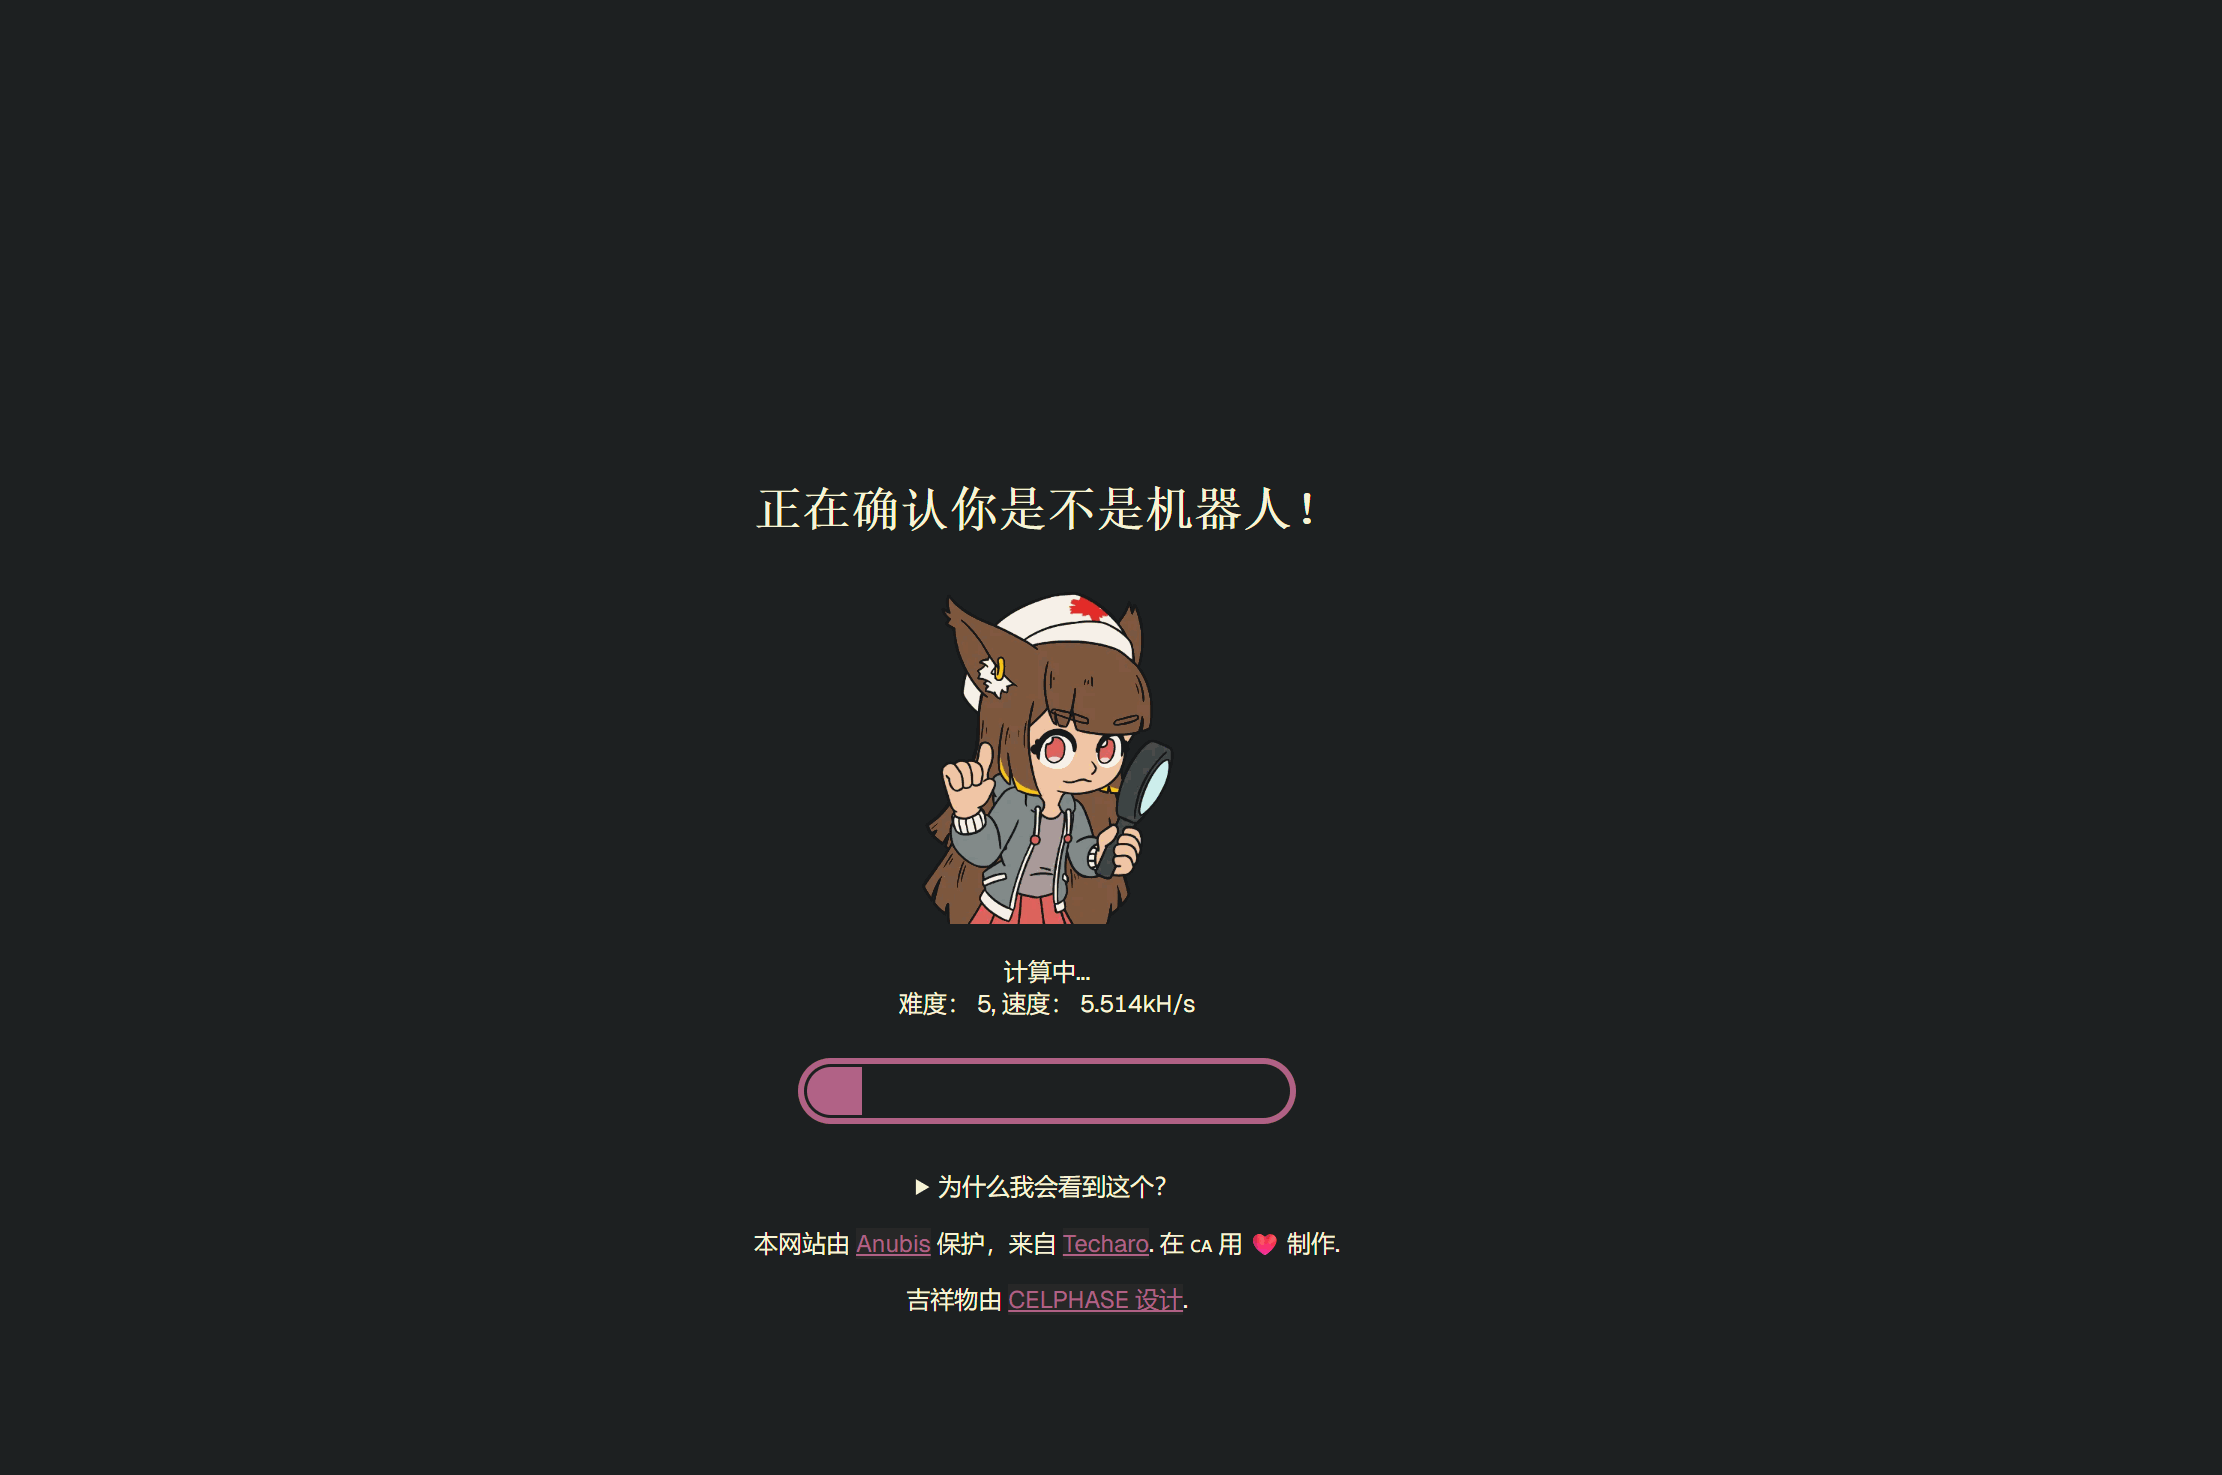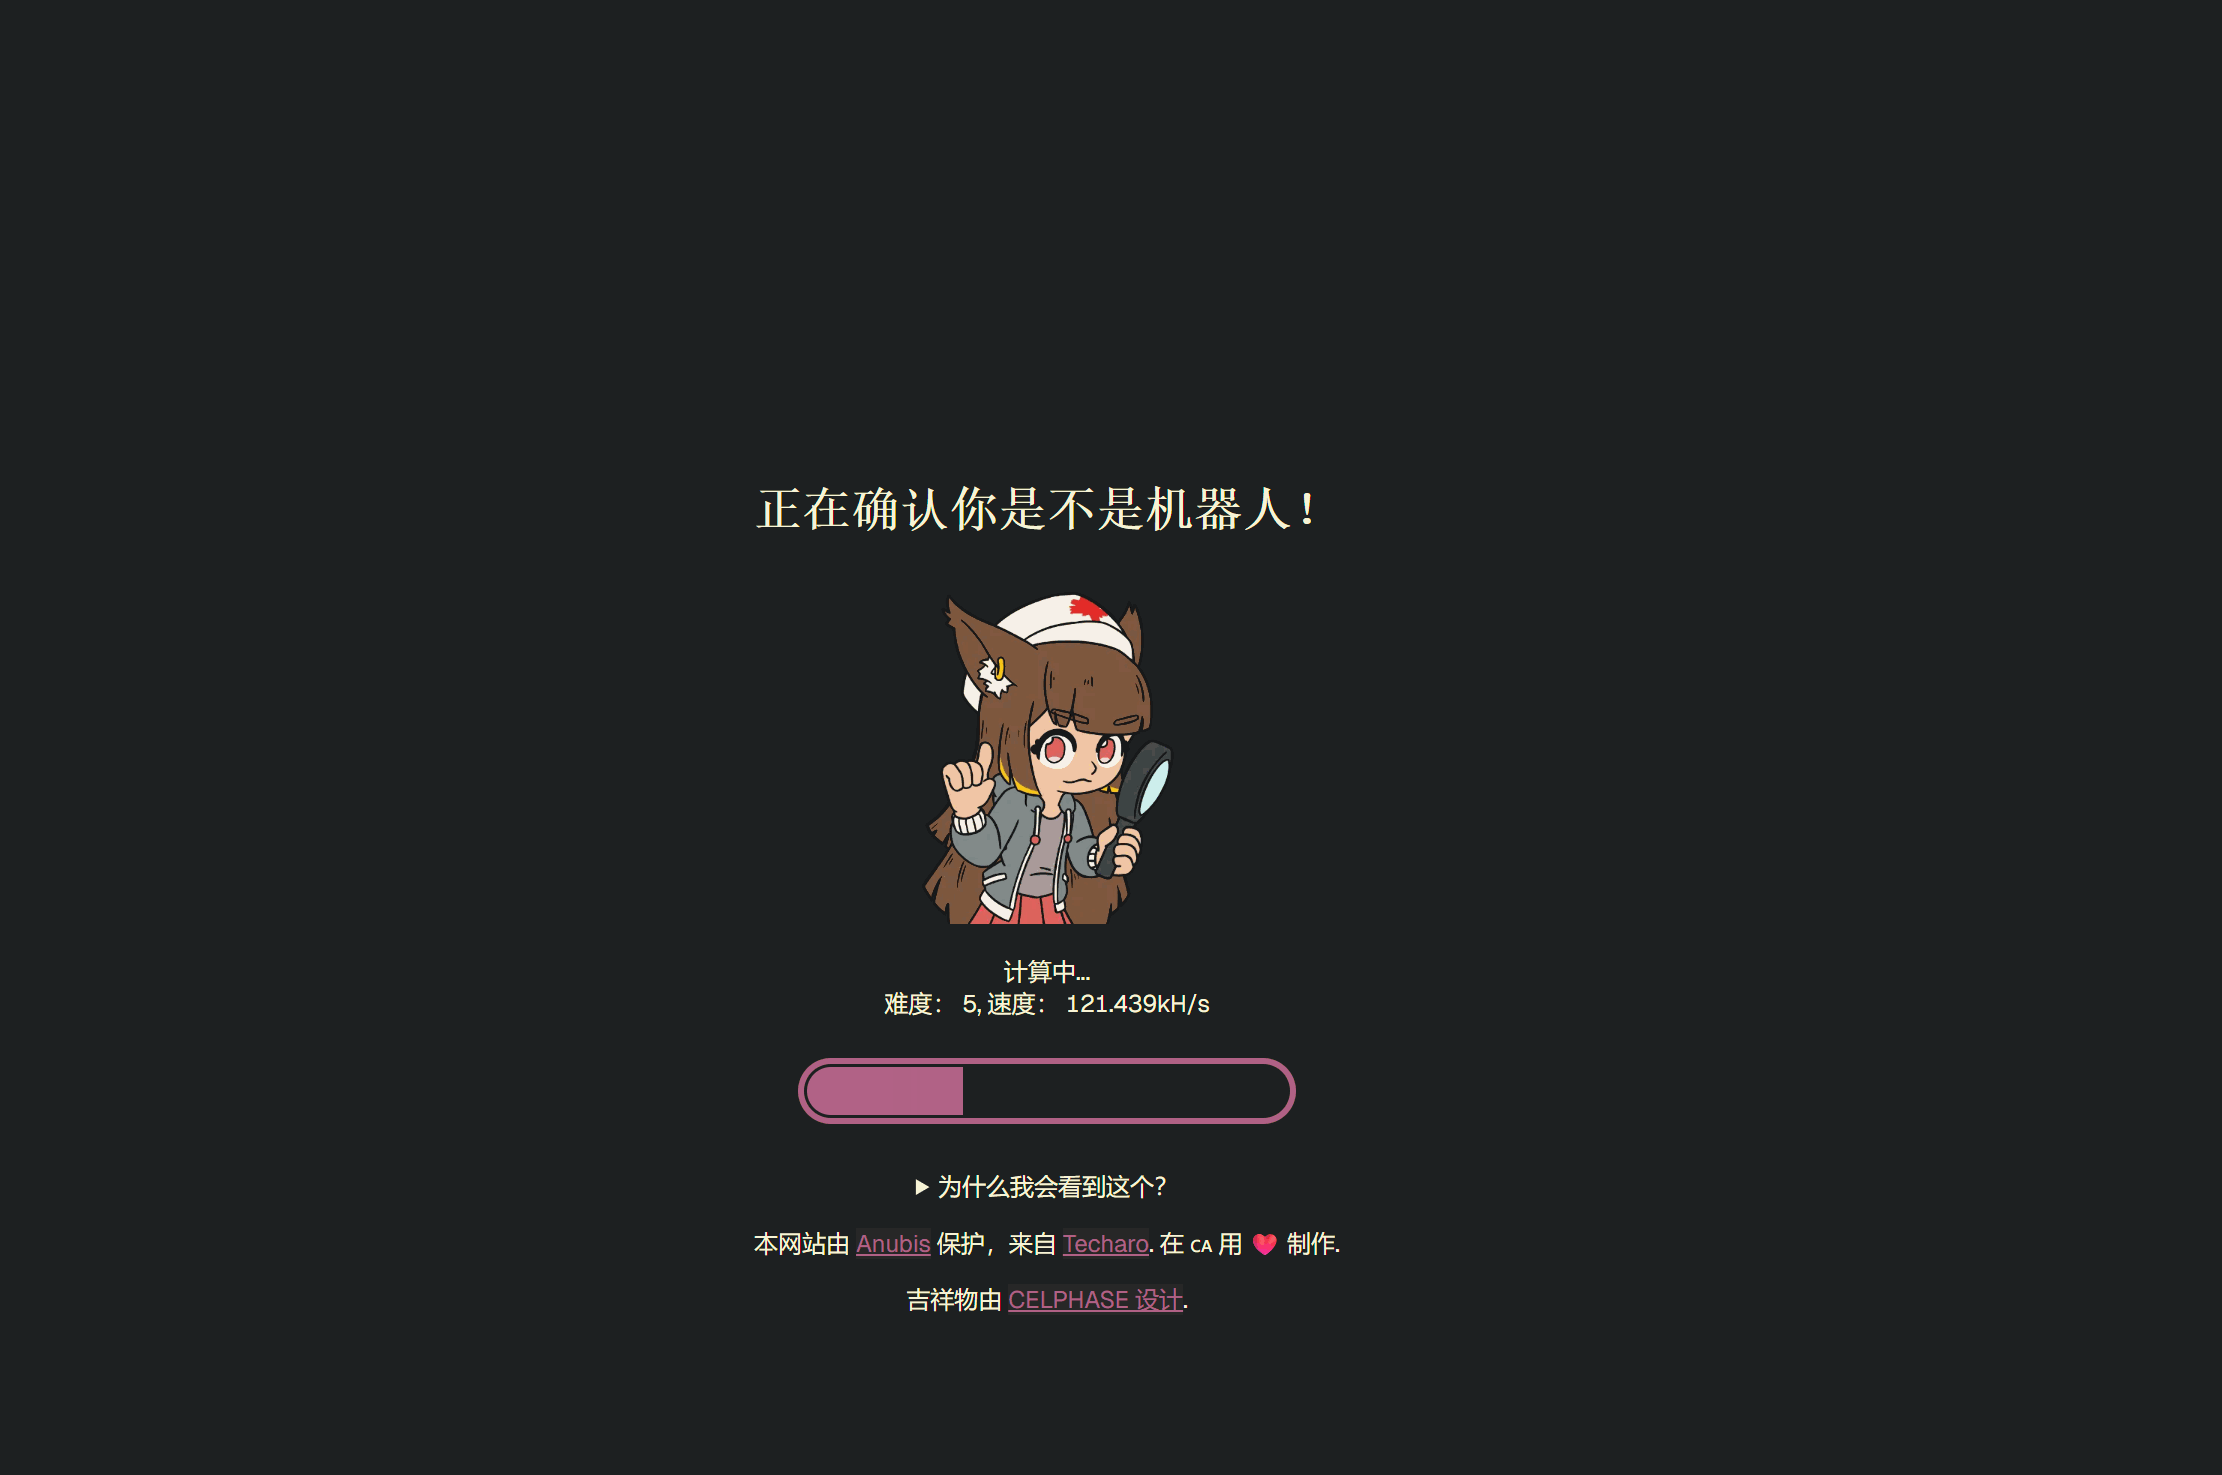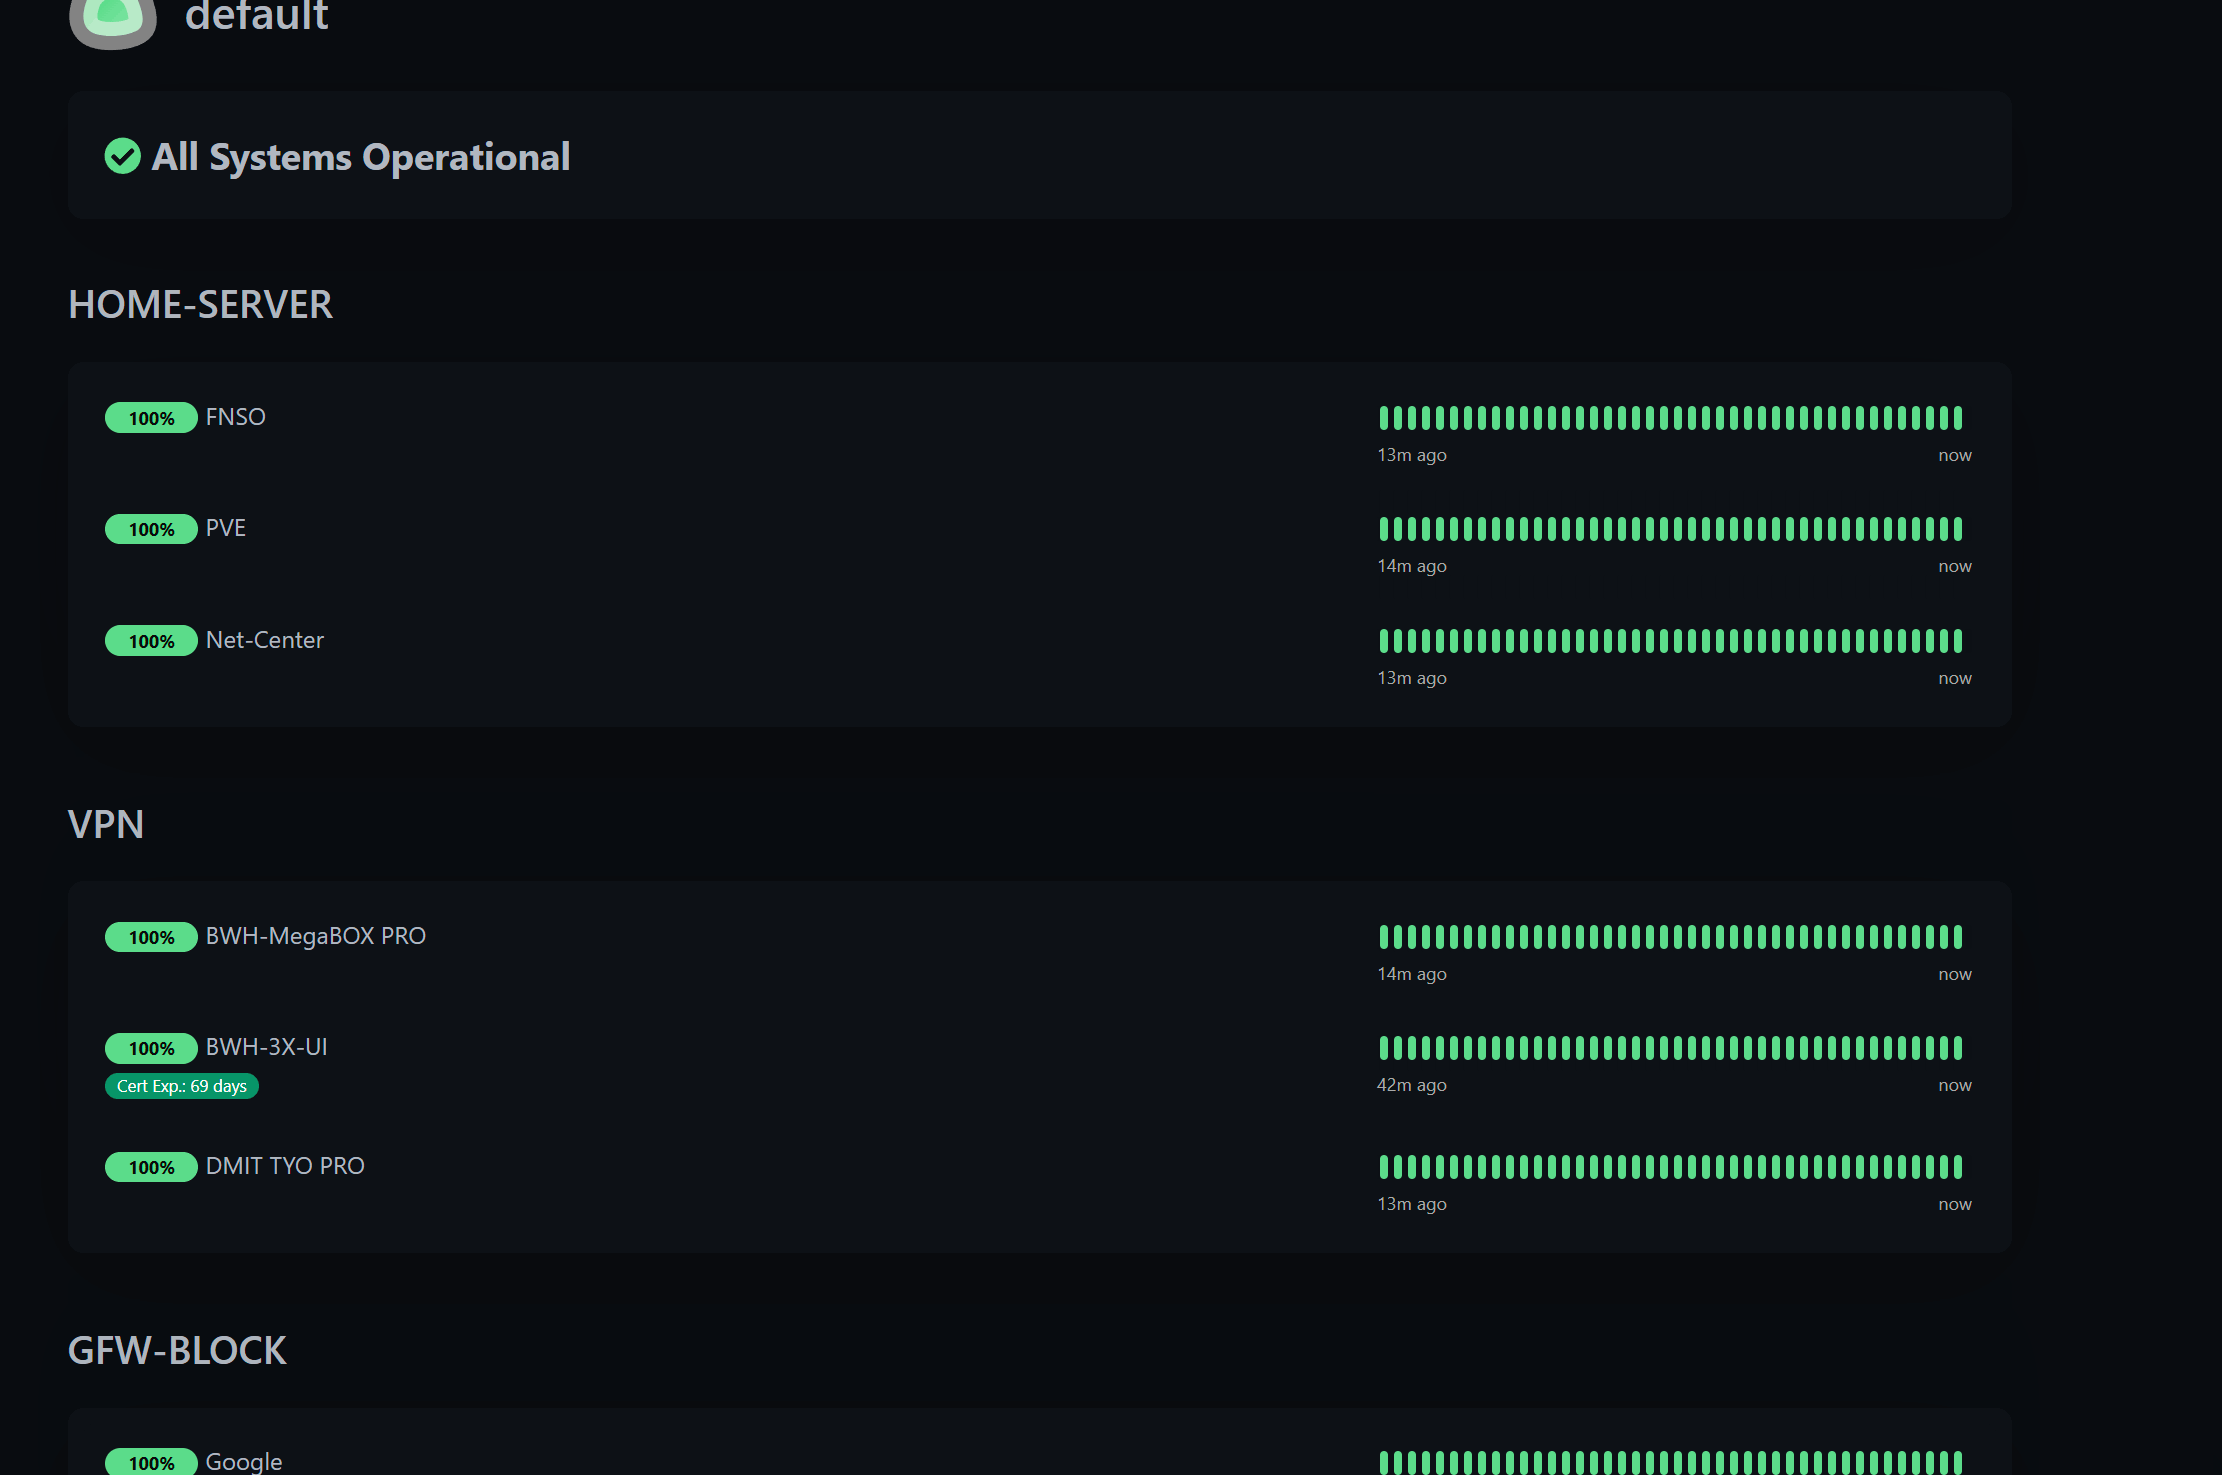
而Anubis需要客户端完成一定难度的Hash计算,简单说就是挖矿。
客户端需要进行一定负载的计算,计算出正确结果之后才能进入网站。
这对于正常用户的客户端来说并不算是什么,在难度2-4下,大概率计算时间小于2秒钟,一闪而过用户感知小。
在难度5-6时,浏览器需要进行10-30秒以上的计算。
在CC攻击的时候,攻击者会控制大量的无头浏览器进行攻击,使用Anubis之后,会在攻击者的无头浏览器中执行Hash计算,高难度的Hash计算会拖垮攻击者的服务器,从而降低攻击频率。
项目官网:https://anubis.techaro.lol/docs/
我在本地Debian12 + NGINX系统中已经跑通,随后我会发表一篇博客详细描述配置
PS;Anubis有非常强大的功能,包括针对不用GEOIP、不同AS的规则,正在进一步探索中。
PPS;试了下难度设置为6,大概1分钟才计算完成,期间CPU(i5-13490H)占用80%左右。



透露一个冷知识,本论坛采用了类似的pow方案
论坛会采集用户的鼠标数据,然后上传到服务器换取puzzle
异常的鼠标路径会被记录,并且给予高难度的puzzle
这应该就是论坛检测和防护人机的手段之一
这个东西好玩
你别说,我今天遇到一个跟这个一毛一样的网站,通过ip和端口访问就是这样
好思路 够刁钻 网站没被打赚用户的钱 网站被打了就等于攻击者给我挖矿送钱
期待出教程
确实能增加一定攻击成本,减缓攻击对网站的影响
几年前经过类似的,不过有的浏览器或设备兼容性太差,根本没法用,没有大范围流行起来是有原因的
我记得那个很有名的匿名邮箱,注册时候就是挖矿
这个人机验证看着好熟悉
有点意思
有点意思 想搞一个来玩玩