

刚刚看到 @酒神 的https://www.nodeseek.com/post-356972-1 ,心里很激动,终于不用一鸡一域名了,
于是马上试了下,选一个专用来fallback的域名zi.com,设置dns:
默认的fallback.zi.com -> 小鸡1
自定义fallback1.zi.com -> 小鸡1
自定义fallback2.zi.com -> 小鸡2
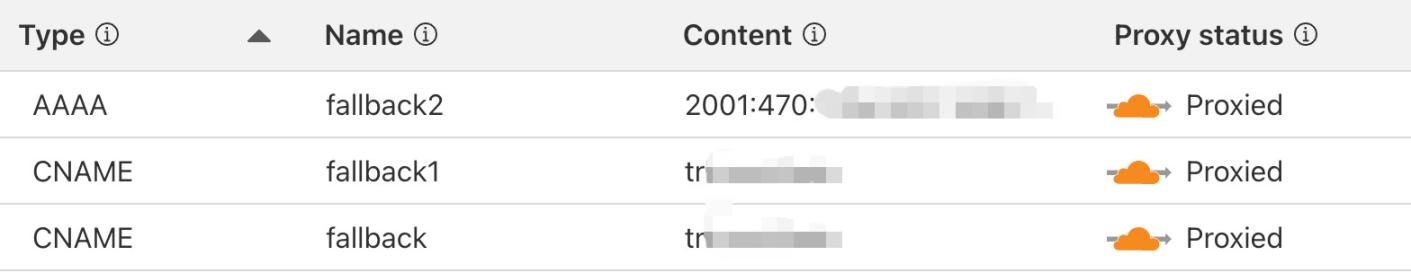
再设置a1.test.org的fallback为fallback1.zi.com,a2.test.org的fallback为fallback2.zi.com,并分别在ns处设置好cname
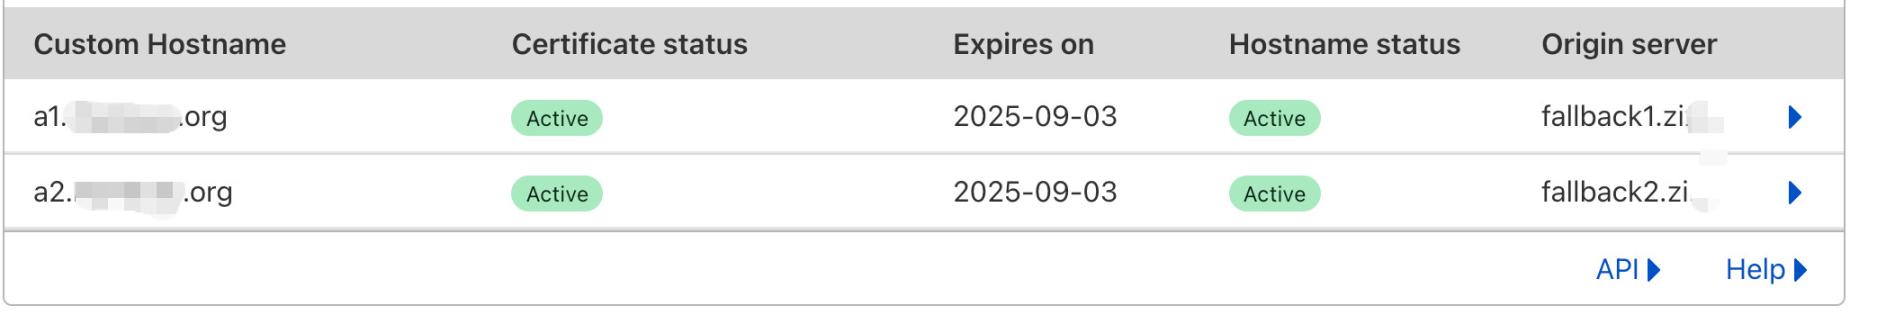

预期结果是a1.test.org访问到小鸡1,a2.test.org访问到小鸡2
但最终结果是a1.test.org和a2.test.org都是访问小鸡1
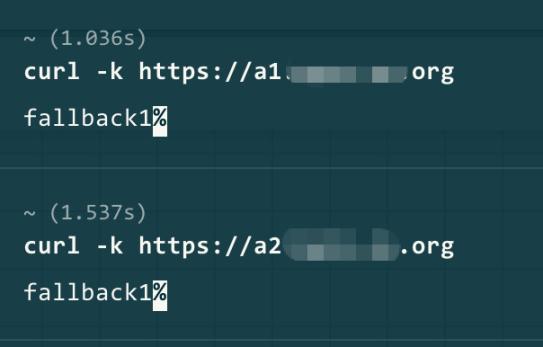
 看起来设置应该没问题呀,可能cf没完全部署好?
没问题,看看cname dns生效了吗,he有时慢
看看直接访问fallback域名能不能通
@酒神 #1
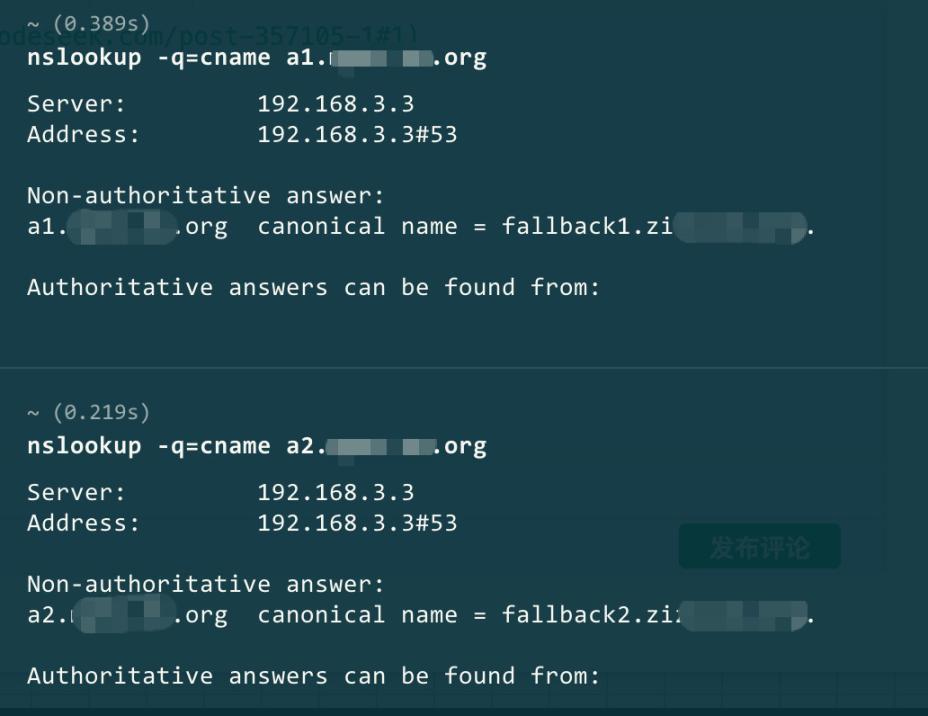
都生效了的,直接访问fallback也通了
看看访问的host 用的是哪个
不明觉了
直接访问,也是都回小鸡1吗
虽然cf上的cname记录应该没问题,但回小鸡一般不是用a/aaaa记录吗,这里只是确认下
@酒神 #5
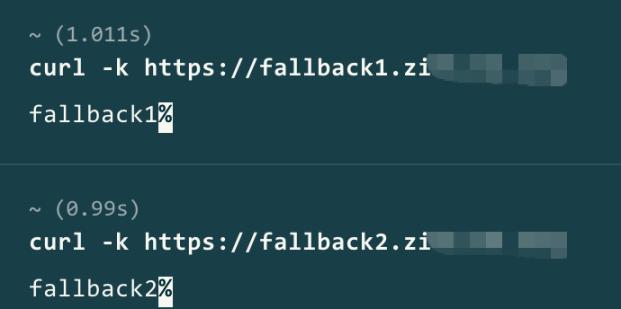
直接访问是回各自的小鸡
嗯?
我自己模拟试试
@酒神 #7
 难道真的是cf没部署好?
刚刚修改了默认的fallback为小鸡2,这样a2.test.org就成功访问到小鸡2了,
但是a1.test.org却报525错误,意思是cf回源错误,这下基本可以确定a1和a2没有回源对应的fallback1和fallback2,而是全部回源默认的fallback
@zi #8
我刚测试了一下我这边,确实是可以分别回源,默认一个源,然后又加了两个源,都可以正常回到该回的地方
我觉得可能有些细节的地方没处理好,比如ssl mode、redirect rule、origin rule冲突等
不过我都是直接A记录回的,我看你fallback是用CNAME,不知道跟CNAME flatten有没有关系
@酒神 #9 啊这样。。我换个域名全部重来试试